L’accès radio 5G à la 6G : quelles évolutions pour la pile protocolaire ?
La 5G NR a fait évoluer l’interface radio par rapport au LTE : introduction de la couche SDAP, évolution des fonctions PDCP et RLC, nouvelle gestion de la QoS, évolution des mécanismes de retransmission, etc.
Dans un précédent article consacré à l‘évolution de la pile protocolaire du LTE vers NR, nous avions présenté les principales transformations apportées aux différentes couches radio.
A de jour, la pile protocolaire de la 6G n’est pas encore définitivement spécifiée. Les mécanismes présentés dans cet article doivent donc être considérés comme des pistes de conception actuellement étudiées dans le cadre des travaux préparatoires à la standardisation 6G.
Une tendance se dessine néanmoins : améliorer les performances de la future interface radio ne consistera pas uniquement à augmenter le débit de la couche physique. Une partie des gains pourrait provenir d’une évolution du fonctionnement même du plan utilisateur.
Plusieurs objectifs apparaissent :
- réduire la latence ;
- limiter la signalisation et certains traitements protocolaires ;
- améliorer l’efficacité énergétique ;
- adapter plus rapidement le fonctionnement du RAN aux besoins des applications ;
- permettre l’utilisation de mécanismes prédictifs, notamment fondés sur l’IA.
Non seulement la 6G poursuit la recherche d’optimisation pour transmettre les données (6G Lean) mais la 6G pourrait également chercher à optimiser le moment où elles sont transmises et les traitements nécessaires avant et après leur transmission.
1. Pourquoi faire évoluer une pile protocolaire 5G qui fonctionne déjà ?
Dans la 5G NR, le plan utilisateur de la pile radio repose sur plusieurs sous-couches :
SDAP → PDCP → RLC → MAC → PHY
Chacune assure des fonctions bien identifiées (liste non exhaustive).
La couche PDCP prend en charge la numérotation des PDU, leur remise en ordre, la protection des données ou encore la détection des duplications.
La couche RLC assure la segmentation et le réassemblage des données et, en mode AM (Acknowledged Mode), les retransmissions ARQ.
La couche MAC réalise le multiplexage des canaux logiques, la gestion des retransmissions HARQ, l’accès aux ressources radio et propose des algorithmes de séquencement entre utilisateurs.
Cette architecture en couches présente un avantage majeur : elle sépare les différentes fonctions et offre une souplesse d’utilisation. Mais cette modularité implique également des états protocolaires, des en-têtes, des traitements successifs et des échanges de signalisation.
Or, les futurs services 6G pourront présenter des contraintes particulièrement fortes : communications immersives, applications d’IA distribuée, communications extrêmement fiables et à faible latence, réseaux non terrestres NTN, etc regroupées sur le service HRLLC.
Pour ces applications, une partie de la latence et de la consommation énergétique peut provenir non plus de la transmission radio elle-même, mais du fonctionnement de la pile protocolaire.
Une piste pour la 6G consiste donc à rendre le plan utilisateur plus simple, plus réactif et, lorsque cela est possible, plus prédictif en optimisant des procédures.
2. Simplifier les couches PDCP et RLC
Une première piste concerne la numérotation des données.
Dans NR, les couches PDCP et RLC disposent chacune de leur propre espace de numérotation fondé sur un Sequence Number (SN).
Au niveau RLC, ce numéro permet notamment d’identifier les PDU, de détecter les données manquantes et, en mode AM, de gérer les mécanismes de retransmission.
PDCP possède de son côté son propre espace de numérotation (SN – Sequence Number), utilisé notamment pour la remise en ordre, la détection des duplications et la continuité des données lors de certaines procédures de mobilité (handover).
Cette séparation offre de la souplesse, mais implique également le maintien de deux espaces de numérotation et des états protocolaires associés.
La 6G pourrait étudier un espace de numérotation SN commun pour la sous-couche PDCP et RLC
L’objectif n’est pas simplement d’économiser quelques bits dans l’en-tête RLC. L’intérêt potentiel réside surtout dans la simplification des états protocolaires, des fenêtres de réception et des mécanismes nécessaires pour assurer la correspondance entre les données PDCP et RLC et également d’apporter de l’IA prédictif. Une telle simplification pourrait réduire les traitements et, indirectement, la consommation énergétique.
Il s’agit néanmoins d’un compromis : les espaces de numérotation SN distincts de la 5G apportent également de la flexibilité. Une éventuelle unification devra donc préserver les propriétés nécessaires aux différents modes de fonctionnement du protocole.
3. Réduire la latence d’accès UL : préconfigurer ou accélérer le scheduling ?
Lorsqu’un paquet arrive dans le buffer d’un UE, celui-ci ne dispose pas nécessairement immédiatement d’une ressource physique PUSCH permettant de le transmettre.
Dans un scheduling UL dynamique, le réseau doit d’abord être informé du besoin de transmission, puis attribuer les ressources correspondantes.
Données UE → SR vers noeud radio → 1er UL Grant (NB -> UE) → BSR (UE -> NB) → 2e UL Grant (NB -> UE) → transmission (UE -> NB)
La Scheduling Request (SR) informe le réseau que l’UE souhaite transmettre. Un premier grant permet ensuite à l’UE de fournir notamment son Buffer Status Report (BSR). À partir de cette information, le scheduler peut dimensionner plus précisément les ressources nécessaires à la transmission.
Plusieurs échanges peuvent donc intervenir avant même que les données utiles commencent réellement à être transmises.
Pour un transfert volumineux, ces échanges représentent une faible part du temps total de communication. Pour un petit paquet soumis à une contrainte de latence forte, en revanche, le temps consacré à obtenir une ressource peut devenir comparable au temps nécessaire à transmettre les données elles-mêmes.
Deux stratégies utilisées en 4G et en 5G permettent alors de réduire cette latence : préconfigurer les ressources ou accélérer la procédure de scheduling dynamique (se référer aux articles SDT).
3.1 PUR : préconfigurer une ressource UL
Le Preconfigured Uplink Resource (PUR) repose sur une idée simple : certaines ressources UL sont configurées à l’avance afin que l’UE puisse transmettre sans exécuter à chaque fois une procédure complète de demande de ressources.
Lorsque les caractéristiques du trafic sont relativement prévisibles, cette approche permet de supprimer une partie de la signalisation précédant la transmission.
La contrepartie est un manque de souplesse. La ressource est associée à des occasions de transmission prédéfinies. Si les données arrivent juste après une de ces occasions, l’UE doit attendre la suivante. Inversement, une ressource configurée peut rester inutilisée si aucune donnée n’est disponible, ce qui signifie un gaspillage de la ressource radio montante.
Le PUR échange donc une partie de la flexibilité du scheduling dynamique contre une réduction de la signalisation et du délai d’accès.
3.2 Configured Grant : disposer à l’avance d’une ressource PUSCH
Le principe du Configured Grant (CG) permet également à l’UE de disposer de ressources PUSCH configurées à l’avance.
L’UE peut alors transmettre sur une ressource déjà configurée, ce qui permet de court-circuiter une partie de la procédure classique SR → UL Grant → BSR → UL Grant
Ainsi :
Données UE → ressource PUSCH déjà configurée → transmission UE-> NB
Cette approche est particulièrement intéressante pour les trafics périodiques ou sensibles à la latence.
Il faut toutefois distinguer les différents modes de Configured Grant. Dans le Type 2, les paramètres de la ressource sont configurés par RRC, mais son activation ou sa désactivation dépend d’une signalisation de contrôle DCI.
Il s’agit donc toujours d’un accès coordonné par le réseau, même si la procédure est plus légère qu’un scheduling dynamique paquet par paquet.
L’amélioration recherchée n’est pas de supprimer le contrôle du réseau, mais de déplacer une partie de la décision de scheduling en amont.
3.3 Fast UL Scheduling : accélérer le scheduling dynamique
Une autre approche consiste à conserver un fonctionnement dynamique tout en réduisant le nombre d’échanges nécessaires.
Samsung Research [1] part du constat que, dans l’accès UL dynamique 5G, la première réponse accordée après la Scheduling Request sert essentiellement à permettre à l’UE d’envoyer son BSR. Ce n’est qu’après réception de ce BSR que le réseau connaît précisément la quantité de données disponible et peut attribuer un grant adapté.
Le Fast UL Scheduling étudié pour la 6G cherche notamment à supprimer ce premier aller-retour.
L’idée consiste à permettre à l’UE d’envoyer directement le BSR sur une ressource contention-based, sans attendre qu’une allocation de ressource individuelle lui soit préalablement attribuée (UL Grant).
Deux pistes sont notamment envisagées :
- définir un mécanisme contention-based PUSCH ;
- réutiliser le principe du 2-step RACH, qui comporte déjà une transmission PUSCH contention-based.
Data arrival → Contention-based PUSCH + BSR → UL Grant → Data
L’aNB dispose ainsi plus rapidement de l’état du buffer et peut calculer le grant réellement nécessaire.
Cette approche ne signifie donc pas que l’UE transmet toutes ses données sans autorisation du réseau. Elle cherche plutôt à permettre à l’UE de transmettre plus rapidement l’information nécessaire au scheduler pour prendre sa décision.
La contrepartie est inhérente à l’accès par contention : plusieurs UE peuvent sélectionner simultanément la même ressource. La gestion des collisions lorsque la charge augmente constitue donc un point important à étudier.

4. Ne plus attendre les données : les annoncer avant leur arrivée
Le Fast UL Scheduling réduit le délai après l’arrivée des données.
Mais peut-on aller plus loin et agir avant leur arrivée ?
Certaines applications produisent un trafic relativement prévisible. Une application immersive ou un traitement d’IA peut par exemple générer des bursts de données à des instants connus ou partiellement prévisibles.
Le terminal pourrait alors indiquer à la station de base :
- quand les prochaines données devraient arriver ;
- quelle quantité de données est attendue.
Le scheduler de l’aNB (noeud radio 6G) pourrait ainsi préparer les ressources radio avant même que les données ne soient présentes dans le buffer L2.
Prediction → Resource preparation → Data arrival → Transmission
Cette approche, désignée Early Reporting dans l’étude Samsung, introduit cependant une nouvelle contrainte : la qualité de la prédiction.
Une mauvaise estimation de l’instant d’arrivée ou du volume du prochain burst peut conduire le réseau à réserver inutilement des ressources.
Le problème du scheduler évolue donc : il ne s’agit plus uniquement de décider rapidement quelles ressources attribuer, mais également d’évaluer la fiabilité de l’information prédictive fournie par le terminal.
5. Accélérer les retransmissions : rapprocher HARQ et ARQ
La fiabilité de la liaison radio repose sur plusieurs mécanismes de retransmission.
Au niveau MAC/PHY, HARQ assure des retransmissions rapides.
Au niveau RLC, le mode AM utilise ARQ pour récupérer les données qui n’ont finalement pas pu être correctement transmises.
Dans la pile classique, ces mécanismes appartiennent à des niveaux différents.
Lorsqu’une transmission échoue définitivement au niveau HARQ, RLC peut devoir attendre son propre mécanisme de détection ou un rapport d’état avant de déclencher la retransmission ARQ.

Une piste consiste à renforcer les interactions inter-couches.
L’information issue du mécanisme HARQ pourrait être exploitée afin d’accélérer le déclenchement de la retransmission correspondante au niveau RLC.

L’objectif n’est donc pas nécessairement de fusionner HARQ et ARQ, mais de réduire le délai existant entre les deux mécanismes. Par contre, il est nécessaire de positionner cette solution parmi les architectures O-RAN.
Pour certaines applications 6G, recevoir un paquet avec une très grande fiabilité après son échéance peut n’avoir aucun intérêt.
La question n’est alors plus seulement : Le paquet finira-t-il par arriver ?
mais plutôt : Le paquet arrivera-t-il avant son échéance ?
6. Une QoS capable de s’adapter pendant la communication
La 5G introduit le concept de QoS Flow.
Les paquets sont associés à des caractéristiques définissant notamment leur priorité, leur budget de délai ou leurs contraintes de fiabilité.
Ce modèle fonctionne particulièrement bien lorsque les caractéristiques du trafic restent relativement stables.
Certains services 6G pourraient toutefois produire des flux beaucoup plus variables.
Prenons une application XR. Elle peut générer successivement :
petit paquet critique → burst vidéo → données moins prioritaires → nouveau paquet critique
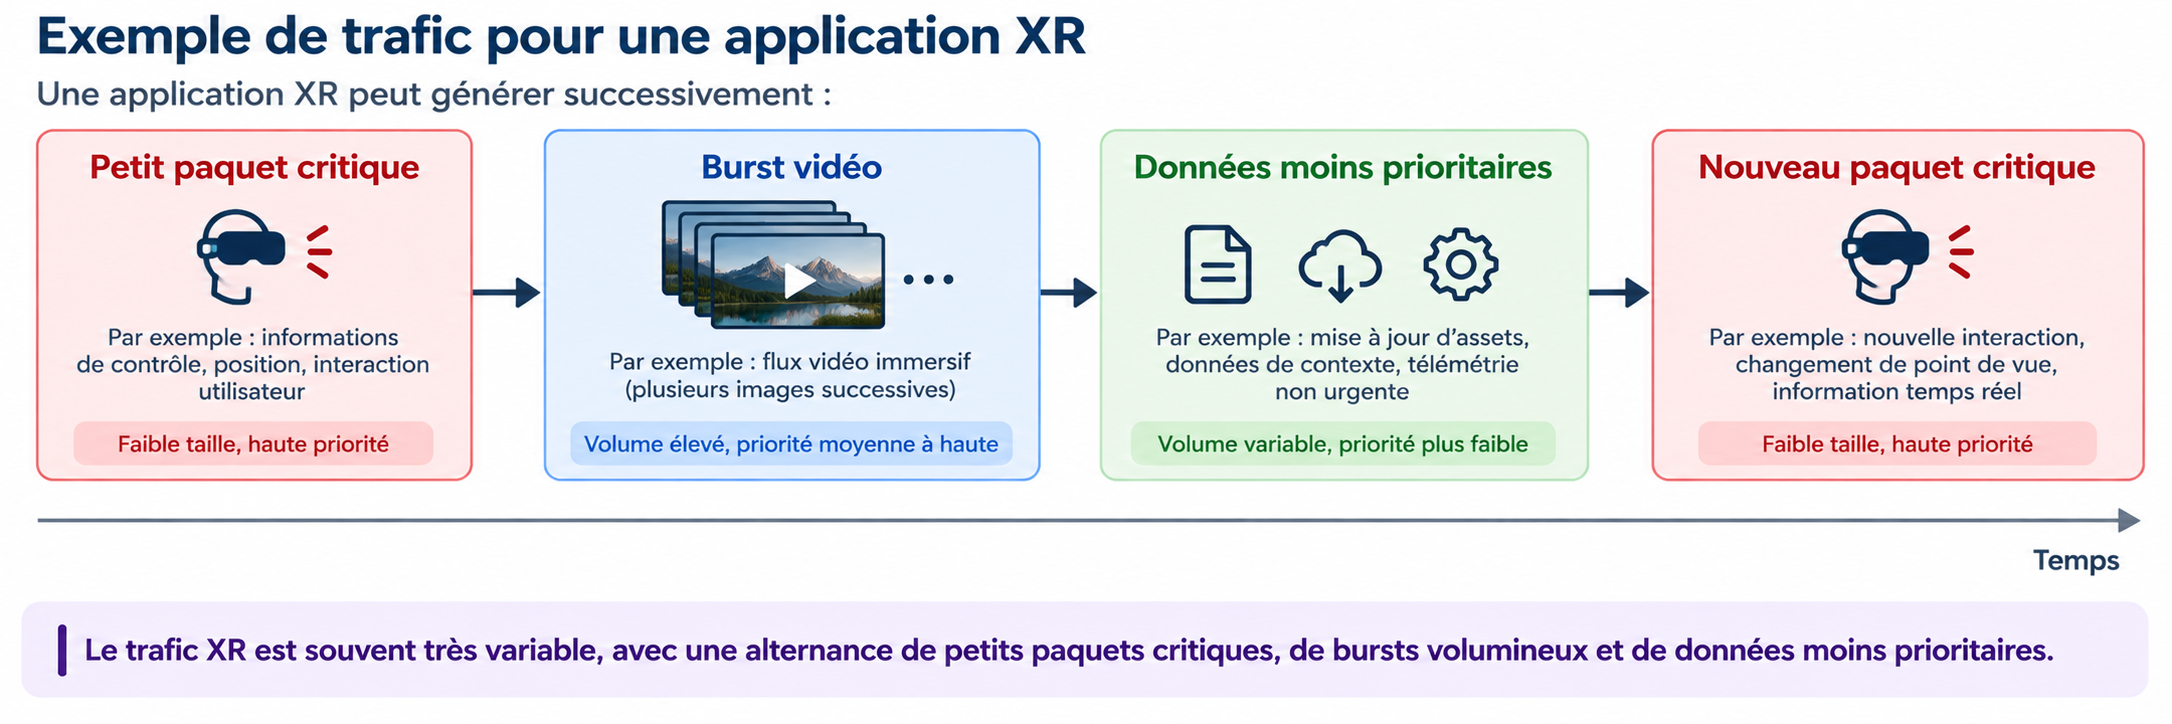
Appliquer exactement le même traitement à tous ces paquets peut devenir inefficace.
Une piste consiste donc à rendre la gestion de la QoS plus dynamique et davantage consciente des caractéristiques du service.
Le réseau pourrait notamment prendre en compte :
- le volume du prochain burst ;
- son instant d’arrivée ;
- le délai restant avant son échéance ;
- l’importance d’un paquet ou d’un ensemble de PDU ;
- les relations temporelles entre plusieurs flux.
Les paramètres L2 pourraient alors être adaptés dynamiquement.
Par exemple, retransmettre un paquet dont le délai maximal est déjà dépassé consomme des ressources radio sans nécessairement améliorer la qualité perçue par l’application. Il pourrait être préférable de l’abandonner afin d’utiliser ces ressources pour un paquet encore utile.
Le RAN devient ainsi progressivement davantage service-aware.
7. Vers une gestion énergétique coordonnée entre l’UE et le réseau
La réduction de la consommation énergétique n’est pas une problématique nouvelle. La 5G NR dispose déjà de mécanismes permettant de limiter les périodes d’activité du terminal, notamment le C-DRX et des mécanismes de Wake-Up Signal (WUS).
Le principe du WUS est d’éviter qu’un UE doive activer inutilement l’ensemble de sa chaîne de réception pour surveiller le canal de contrôle. Un signal de réveil plus simple peut lui indiquer s’il doit sortir de son état de faible consommation.
L’enjeu pour la 6G n’est donc pas d’introduire le principe du WUS, mais d’aller plus loin dans la gestion coordonnée des périodes d’activité et de sommeil du terminal et du réseau.
Le réseau pourrait lui-même désactiver temporairement certaines ressources : porteuses, chaînes d’antennes, couches MIMO, cellules de capacité ou certains signaux de référence.
Une coordination plus fine devient alors nécessaire : il serait contre-productif qu’un UE se réveille précisément au moment où les ressources réseau dont il a besoin ont été placées en sommeil.
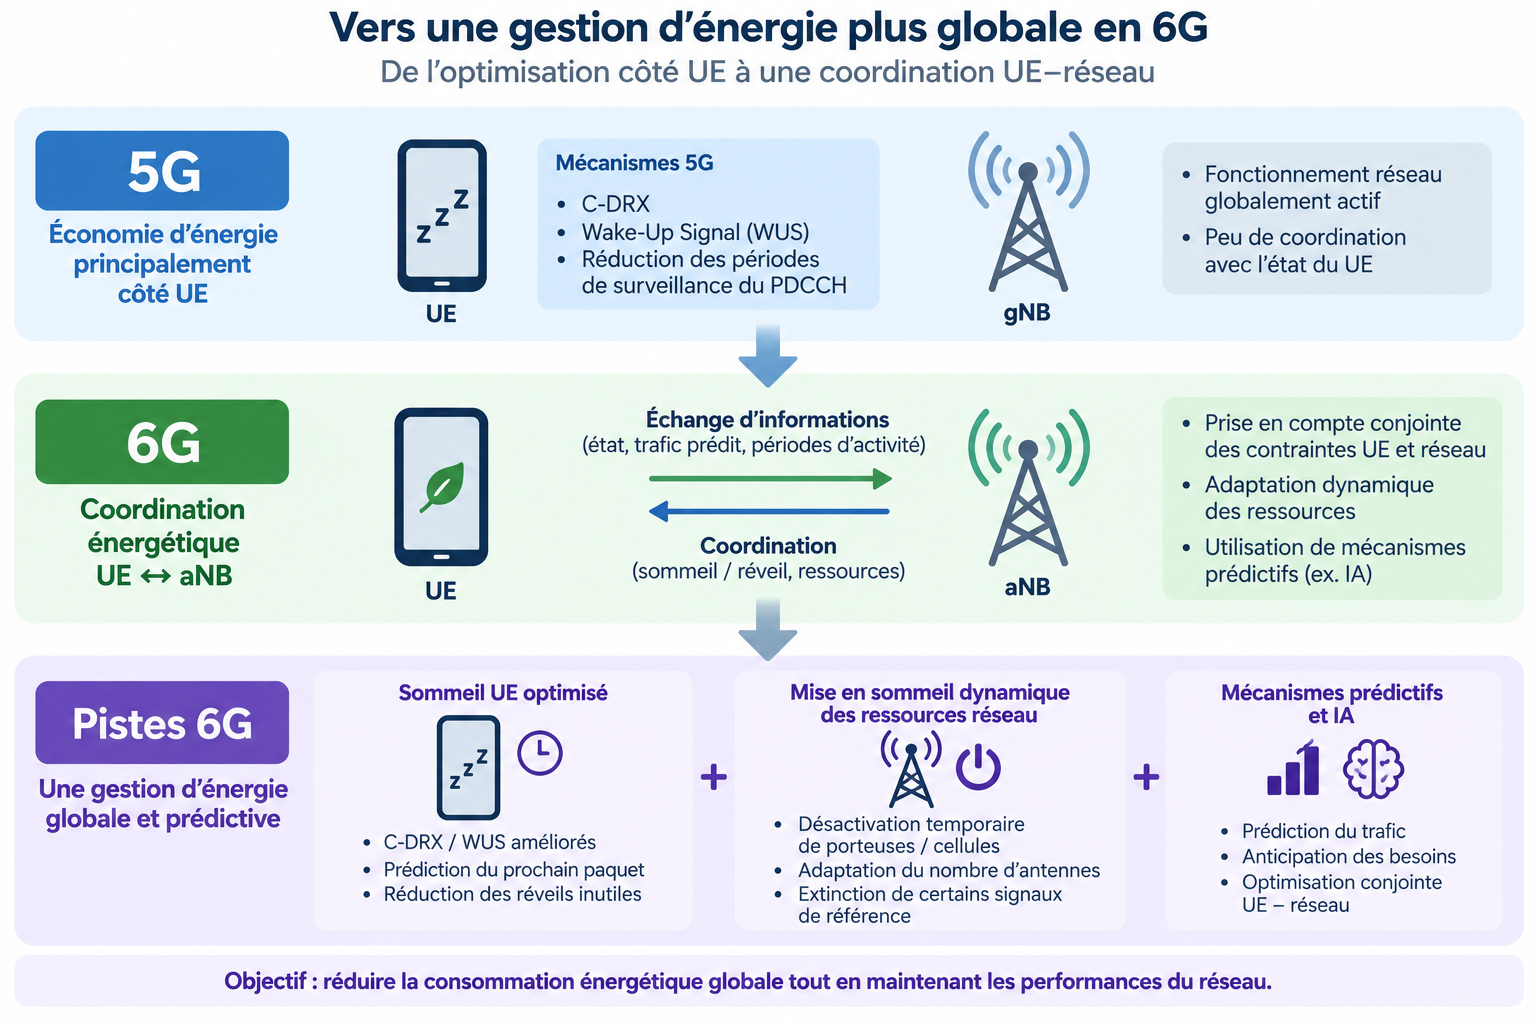
La problématique énergétique devient ainsi plus globale : il ne s’agit plus seulement de réduire la consommation du terminal, mais d’optimiser conjointement les périodes d’activité de l’UE et du réseau.
8. L’IA dans la pile protocolaire : prédire plutôt que réagir
Plusieurs des mécanismes précédents ont un point commun : ils nécessitent d’anticiper.
Il peut être utile de prévoir :
- l’arrivée du prochain paquet ;
- le volume du prochain burst ;
- la durée probable d’une période d’inactivité ;
- l’évolution des contraintes de QoS.
L’intelligence artificielle peut donc devenir un outil intéressant pour optimiser le fonctionnement de la couche 2.
Un modèle local au terminal pourrait par exemple estimer le Time To Next Packet, c’est-à-dire le temps restant avant l’arrivée probable des prochaines données.
Le terminal pourrait rester plus longtemps en sommeil lorsque le prochain paquet est prévu loin dans le temps, puis se réveiller à l’approche de son arrivée.
De la même manière, une estimation du trafic futur peut permettre au scheduler de préparer les ressources nécessaires avant l’arrivée effective des données.
Il faut cependant distinguer :
- utiliser l’IA dans un équipement
- standardiser un algorithme d’IA.
Il n’est pas nécessaire que le 3GPP impose le modèle utilisé par chaque terminal ou équipement réseau.
Le standard peut plutôt définir les informations échangées, leur signification, leur validité et la manière dont elles peuvent être exploitées, tout en laissant aux constructeurs le choix de leurs algorithmes de prédiction.
L’un des enjeux de la future standardisation pourrait donc être de permettre l’exploitation de la prédiction sans figer les algorithmes qui la réalisent.
9. Quelles métriques cherche-t-on réellement à améliorer ?
Les différentes évolutions présentées précédemment ne cherchent pas toutes à améliorer les mêmes performances. Certaines agissent principalement sur la latence, d’autres sur la consommation énergétique, l’utilisation des ressources radio ou encore la fiabilité dans un délai imposé.
Il est donc intéressant de relier chaque évolution aux métriques qu’elle cherche principalement à améliorer.
| Piste étudiée | Mécanisme | Métriques principalement visées |
|---|---|---|
| Simplification PDCP/RLC | Réduction des états et mécanismes protocolaires redondants | complexité ↓ ; traitements ↓ ; overhead protocolaire ↓ |
| PUR / Configured Grant | Ressources UL préconfigurées | latence d’accès UL ↓ ; signalisation ↓ |
| Fast UL Scheduling | Réduction des échanges précédant l’allocation UL | latence d’accès UL ↓ ; temps avant transmission ↓ |
| Early Reporting | Anticipation de l’arrivée et du volume des données | latence ↓ ; utilisation des ressources ↑ |
| Interaction HARQ–ARQ | Transmission plus rapide de l’information d’échec entre couches | temps de récupération ↓ ; latence de retransmission ↓ ; fiabilité dans un délai imposé ↑ |
| QoS dynamique / service-aware | Adaptation du traitement aux caractéristiques des données | respect du délai ↑ ; ressources utiles ↑ ; QoS applicative ↑ |
| Coordination énergétique UE–aNB | Coordination des périodes d’activité et de sommeil | consommation UE ↓ ; consommation RAN ↓ ; efficacité énergétique ↑ |
| Prédiction / IA | Anticipation du trafic et des besoins | latence ↓ ; consommation ↓ ; utilisation des ressources ↑ |
Ces métriques ne sont évidemment pas indépendantes. Une même évolution peut améliorer une métrique tout en introduisant un compromis sur une autre.
Le Fast UL Scheduling en fournit un bon exemple : l’utilisation d’une ressource contention-based peut réduire la latence lorsque la charge est faible, mais elle introduit également un risque de collision lorsque plusieurs UE tentent d’accéder simultanément à la même ressource. De même, l’Early Reporting peut permettre de préparer les ressources avant l’arrivée des données, mais une mauvaise prédiction peut conduire à réserver inutilement des ressources.
L’objectif de la future pile protocolaire n’est donc pas de maximiser indépendamment chacune de ces métriques, mais de rechercher un compromis dynamique entre latence, fiabilité, efficacité spectrale, consommation énergétique et complexité protocolaire, en fonction du service transporté.
10. De la 5G réactive à une 6G plus prédictive
Les différentes pistes étudiées semblent finalement suivre une logique commune.
| Fonction | 5G NR | Piste 6G |
|---|---|---|
| Numérotation L2 | SN PDCP + SN RLC | SN potentiellement unifié |
| Accès UL | SR → Grant → BSR → Grant | Fast UL Scheduling |
| Allocation UL | après arrivée des données | Early Reporting |
| Retransmission | HARQ puis ARQ | interaction HARQ–ARQ |
| QoS | paramètres relativement stables | QoS plus dynamique / service-aware |
| Énergie | mécanismes principalement côté UE | coordination UE–aNB |
| Décision | principalement réactive | prédiction / IA |
Ces évolutions ne conduisent donc pas nécessairement à l’apparition d’une nouvelle couche protocolaire.
Elles suggèrent plutôt un changement de philosophie.
Observation → prédiction → anticipation → allocation/configuration → événement
La réduction de la latence ne provient alors plus uniquement d’une transmission physique plus rapide.
Elle peut également résulter de la suppression d’attentes, de signalisation et de traitements devenus inutiles.
Conclusion
Les premières réflexions autour du plan utilisateur 6G montrent que l’évolution de la future interface radio ne devrait pas se limiter à de nouvelles bandes de fréquences, de nouveaux schémas de transmission ou à une augmentation du débit.
Une partie importante des gains pourrait provenir d’une simplification et d’une adaptation de la pile protocolaire elle-même.
Trois tendances principales se dégagent :
- Simplifier, en supprimant certains états, traitements ou informations redondants.
- Accélérer, en renforçant les interactions entre les couches et en réduisant les échanges nécessaires avant une transmission.
- Anticiper, grâce à une meilleure connaissance des caractéristiques du service et, éventuellement, à des mécanismes prédictifs reposant sur l’IA.
Ces évolutions cherchent conjointement à réduire la latence, les traitements protocolaires et la consommation énergétique, tout en améliorant l’utilisation des ressources et la capacité à respecter les contraintes temporelles des applications.
Ces mécanismes restent néanmoins des pistes de conception et de standardisation. Les choix définitifs dépendront des travaux du 3GPP et des compromis entre performances, complexité, consommation énergétique, robustesse et interopérabilité.
La 6G pourrait ainsi ne pas seulement être une interface radio plus rapide que la 5G.
Elle pourrait surtout devenir une interface moins dépendante de mécanismes purement réactifs, davantage consciente des caractéristiques du service transporté et capable d’anticiper une partie des besoins de transmission.
Références
- Samsung Research, Streamlined, Efficient and Intelligent User Plane Design for 6G, 2026.
- 3GPP TR 38.914, Study on 6G Scenarios and Requirements.
- F. Launay, Évolution de la pile protocolaire LTE vers NR (3/5).
- 3GPP TS 38.322, NR; Radio Link Control (RLC) protocol specification.


